프로젝트
클라우드 인프라를 직접 만들고,생긴 문제를 해결했습니다.
각 프로젝트는 무엇을 만들었는지, 어떤 문제를 어떻게 풀었는지, 어디까지 직접 했는지 순서로 정리했습니다.
클라우드 인프라
클라우드 인프라 프로젝트
대표 프로젝트 | 2인 팀 | 최우수팀 (팀 수상)
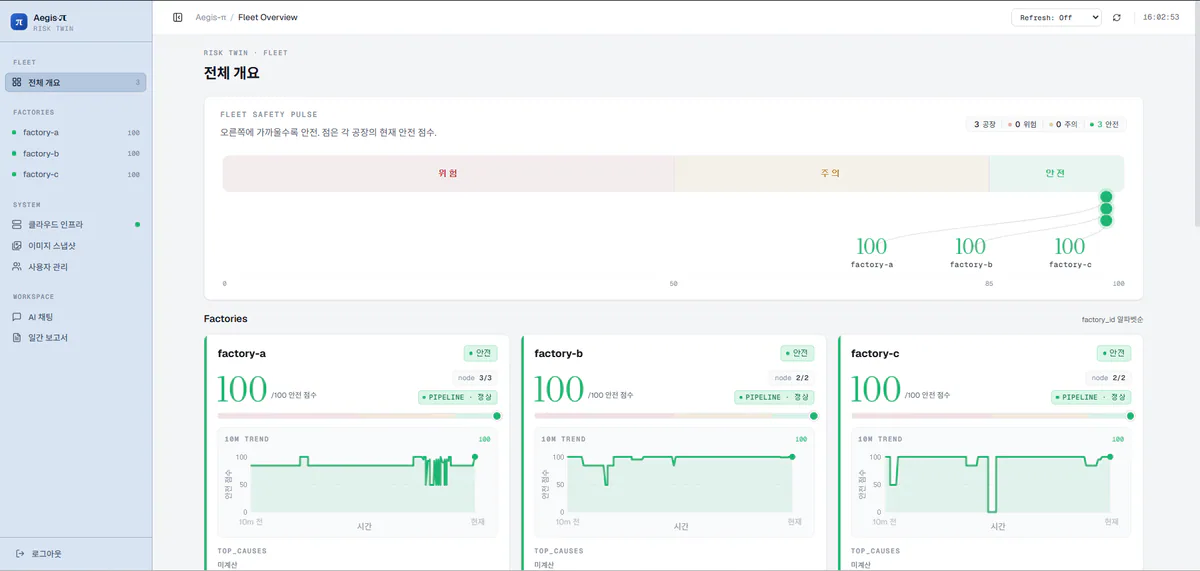
Aegis-Pi Risk Twin
여러 공장의 상태를 한 화면에서 보는 AWS 관제 플랫폼
데이터/대시보드 인프라와 관제 화면을 맡았습니다. 이력 조회 504를 해결하면서, 임시 조치가 지나간 위험 신호를 가린다는 것을 발견하고 조회 구조를 다시 설계했습니다.
맡은 영역
데이터/대시보드 VPC
ALB, ECS Fargate, CloudFront, Cognito, RDS, Redis
해결한 문제
이력 조회 504
기간별로 읽는 데이터를 나눠 지나간 위험 신호 복원
확인
테스트 38개
모의 AWS 환경에서 다시 실행해 모두 통과
Kubernetes 실행
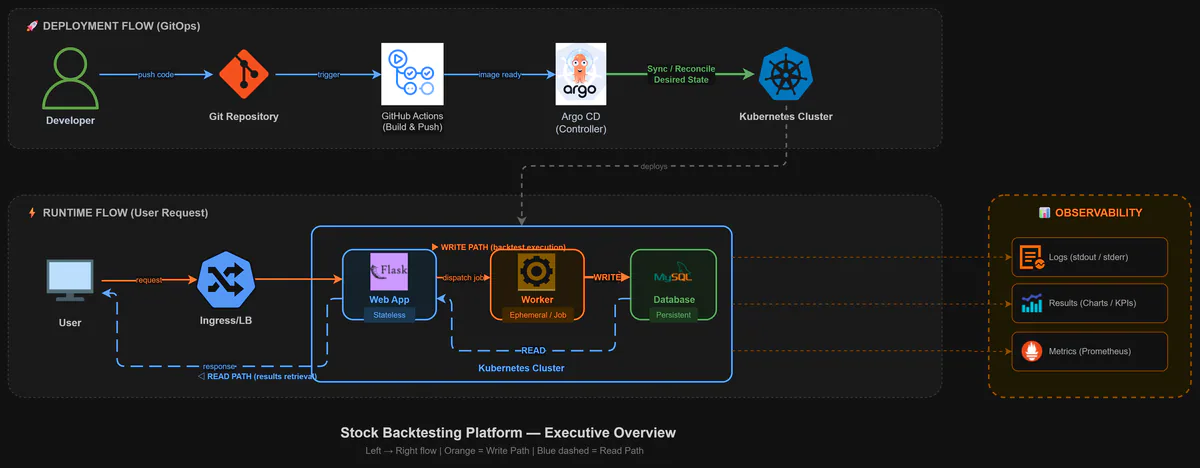
Kubernetes-based Stock Backtesting Platform
백테스트 계산을 Kubernetes Job으로 분리한 실행 플랫폼
오래 걸리는 계산을 웹 밖의 Kubernetes Job으로 옮기고, run_id 하나로 웹, Worker 로그와 MySQL 결과를 연결했습니다.
개인 프로젝트 | 우수상
- 설계부터 검증까지 단독 수행
- Argo CD 배포, Grafana 모니터링
자세히 보기 →
AWS 네트워크
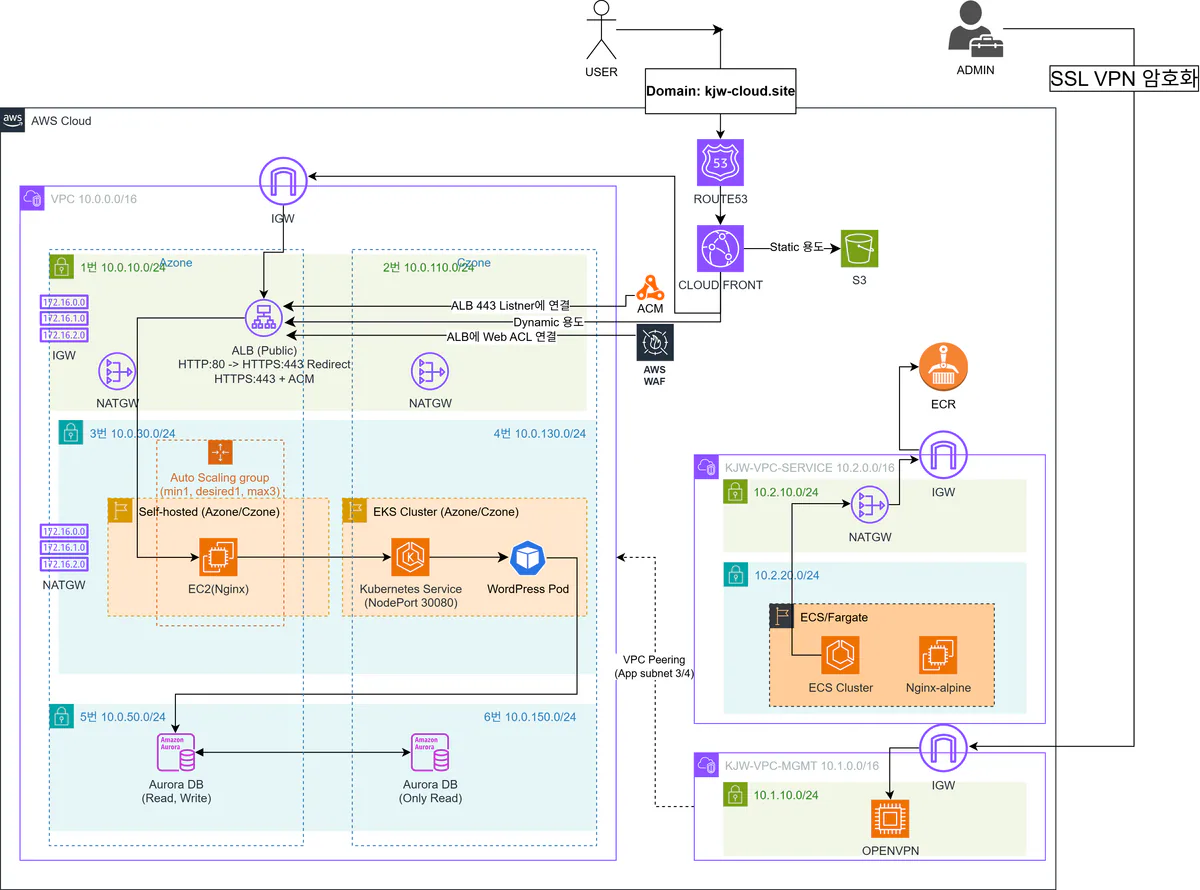
AWS Multi-VPC 3-Tier Infrastructure with Terraform
VPC 3개로 사용자, 관리자, 서비스 경로를 나눈 AWS 인프라
EC2 Nginx → EKS 요청이 504로 실패했을 때 보안 그룹과 호출 주소라는 두 원인을 나눠 찾아 복구했습니다.
개인 PoC
- CloudFront, WAF, ALB, EKS, Aurora, OpenVPN
- 배포 후 점검 8단계
자세히 보기 →
GitOps 배포
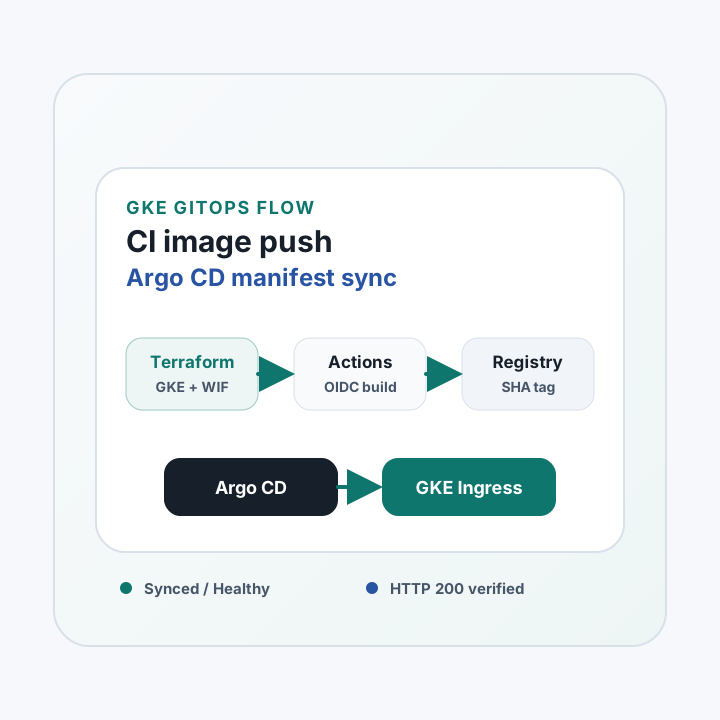
GCP GKE GitOps Pipeline
이미지 빌드와 클러스터 배포 권한을 나눈 GKE 배포 경로
GitHub Actions는 키 없이 인증해 이미지만 올리고, 배포는 Argo CD가 맡습니다. CPU 부족으로 멈춘 배포를 교체 순서를 바꿔 해결했습니다.
개인 실습
- Terraform으로 GKE 구성
- 배포 2/2, 외부 접속 HTTP 200
자세히 보기 →
GCP, RAG
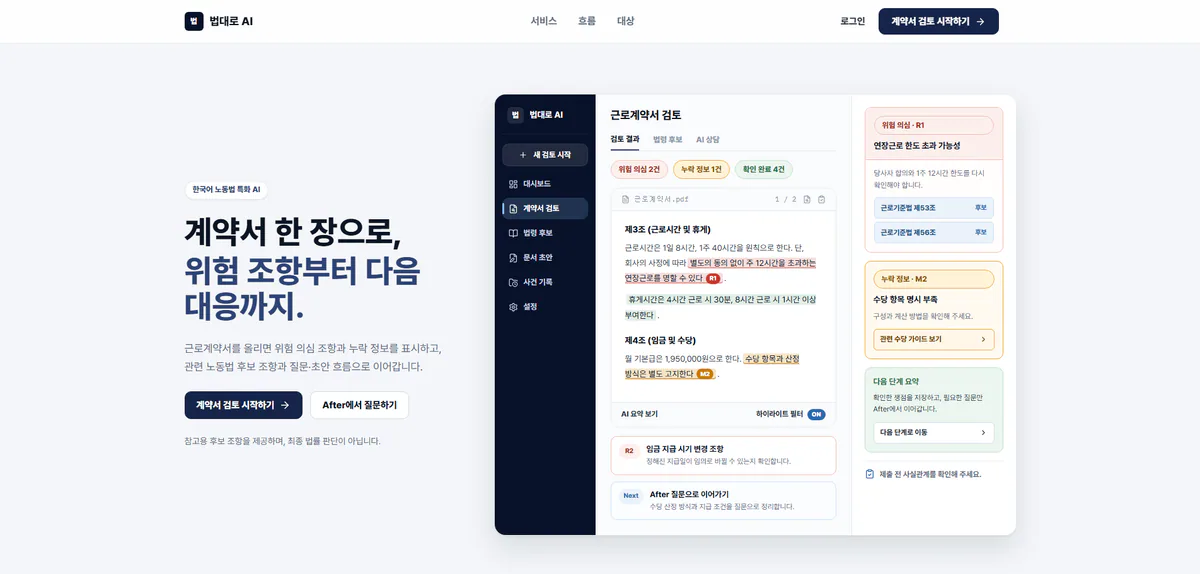
LawMainRoad
근거 법령과 함께 답하고 문서 초안까지 만드는 노동법 AI 서비스
법령 1,722개 조각을 검색해 근거와 함께 답하는 RAG와 문서 초안 기능을 만들고, Terraform으로 GCP에 배포했습니다.
2인 팀 | 사후 대응 기능 담당
- 60문항 자체 평가 실패 0건
- Cloud Run, Cloud SQL, 키 없는 CI/CD
자세히 보기 →
Terraform
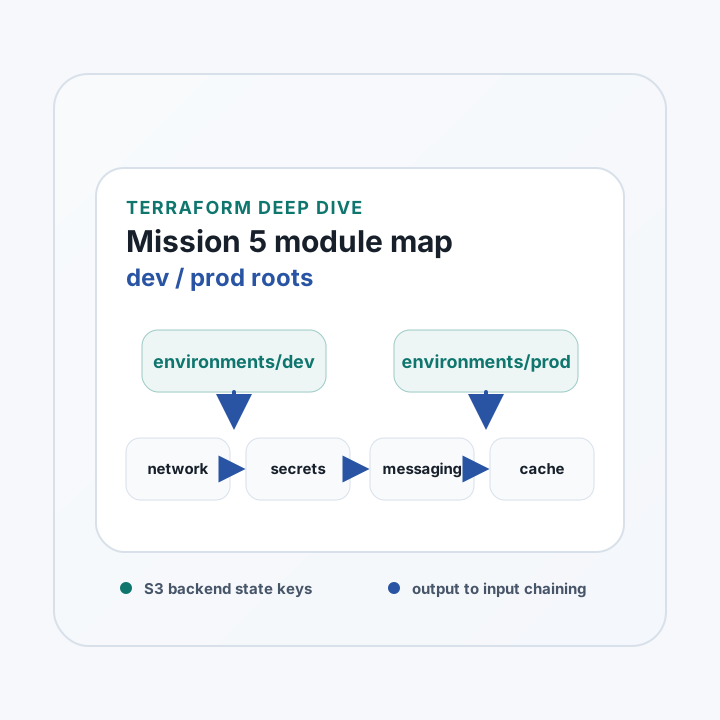
AWS Terraform Module Refactoring
Terraform 코드를 모듈과 dev/prod 환경으로 나눈 리팩터링
한 곳에 모인 자원을 4개 모듈로 나누고, 모듈끼리 출력값을 직접 넘기게 해 별도 상태 파일 참조를 없앴습니다.
MSP 8기 교육 미션
- dev/prod 차이를 변수로 명시
- dev plan 약 47개 자원 확인
자세히 보기 →
팀 프로젝트와 수상
팀 프로젝트와 프로토타입
클라우드 이전에 하드웨어와 소프트웨어를 함께 다루며 팀장과 팀원으로 참여한 프로젝트입니다.
Face-Tracking Robot Arm Camera System
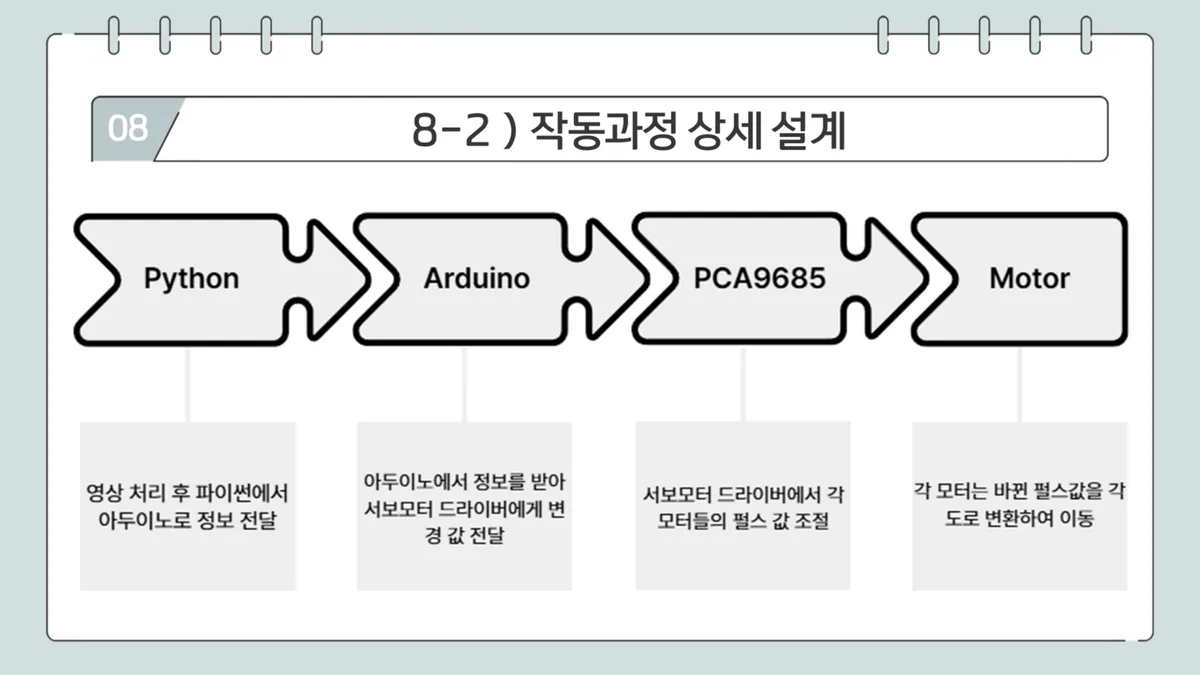
얼굴을 따라가는 촬영용 로봇팔 졸업작품
Python–Arduino 통신과 제어 통합을 맡아, 흔들리는 얼굴 좌표를 부드러운 모터 움직임으로 바꿨습니다.
자세히 보기 →
Hearing-Assist Headset Prototype
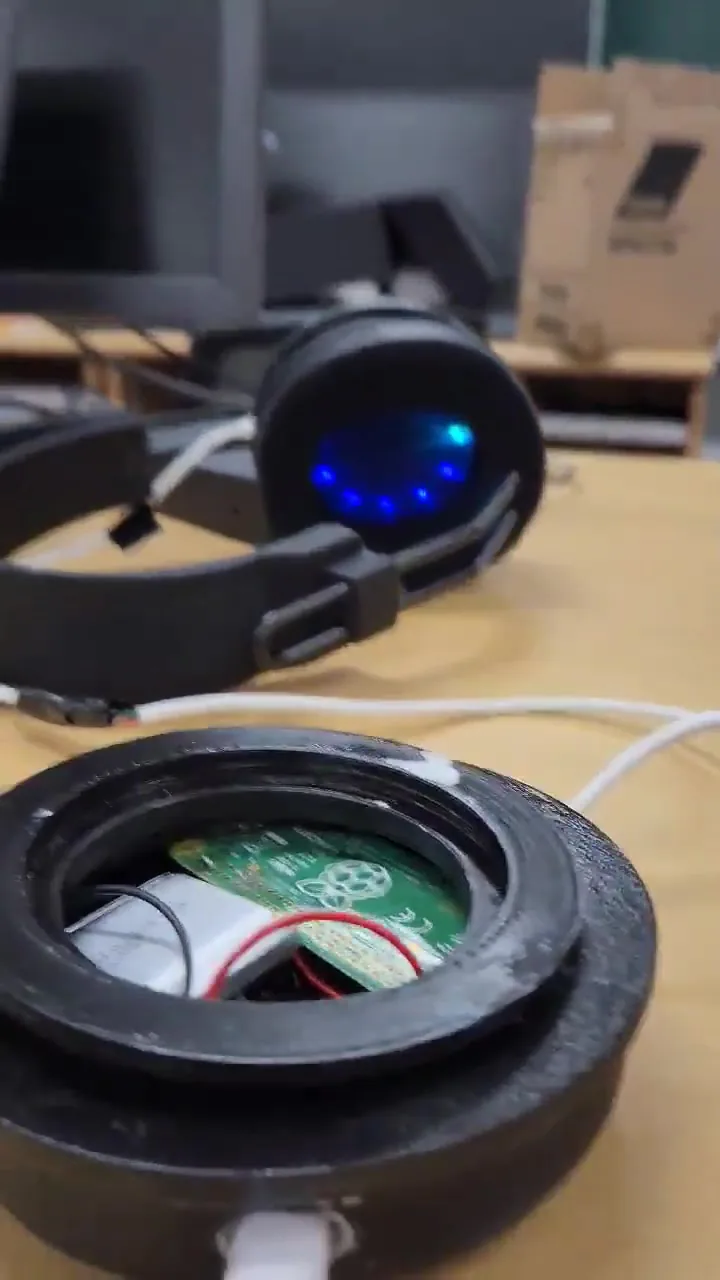
생활 소리를 알려 주는 청각 보조 헤드셋 프로토타입
생활 소리를 음성 인식으로 판별해 앱과 진동으로 알리는 구조에서 STT 처리와 장치 통신을 맡았습니다.
자세히 보기 →